“República Dominicana tiene un problema con sus datos: cuando la información de los ciudadanos termina en venta”.
Durante años hablamos de transformación digital, gobierno electrónico, interoperabilidad, servicios en línea, aplicaciones móviles y modernización tecnológica.
Digitalizamos primero.
La pregunta es si protegimos después con la misma velocidad.
Los acontecimientos de las últimas semanas deberían provocar una reflexión mucho más profunda que la acostumbrada publicación de un comunicado institucional anunciando que “se investiga el incidente”.
República Dominicana enfrenta un problema que ya no puede considerarse exclusivamente tecnológico.
Estamos hablando de "seguridad nacional, privacidad ciudadana, confianza en las instituciones y protección del patrimonio digital de millones de personas".
El 16 de septiembre de 2026, Claro Dominicana informó sobre una exposición no autorizada de datos correspondiente a un grupo de clientes de servicios móviles individuales. Entre las informaciones reportadas figuraban números telefónicos, números de cédula y determinados datos relacionados con los servicios contratados. La empresa indicó que la información expuesta no permitía por sí misma acceder a cuentas ni realizar transacciones, pero no hizo público el número total de clientes afectados.
Pocos días después comenzaron a circular informaciones todavía más preocupantes.
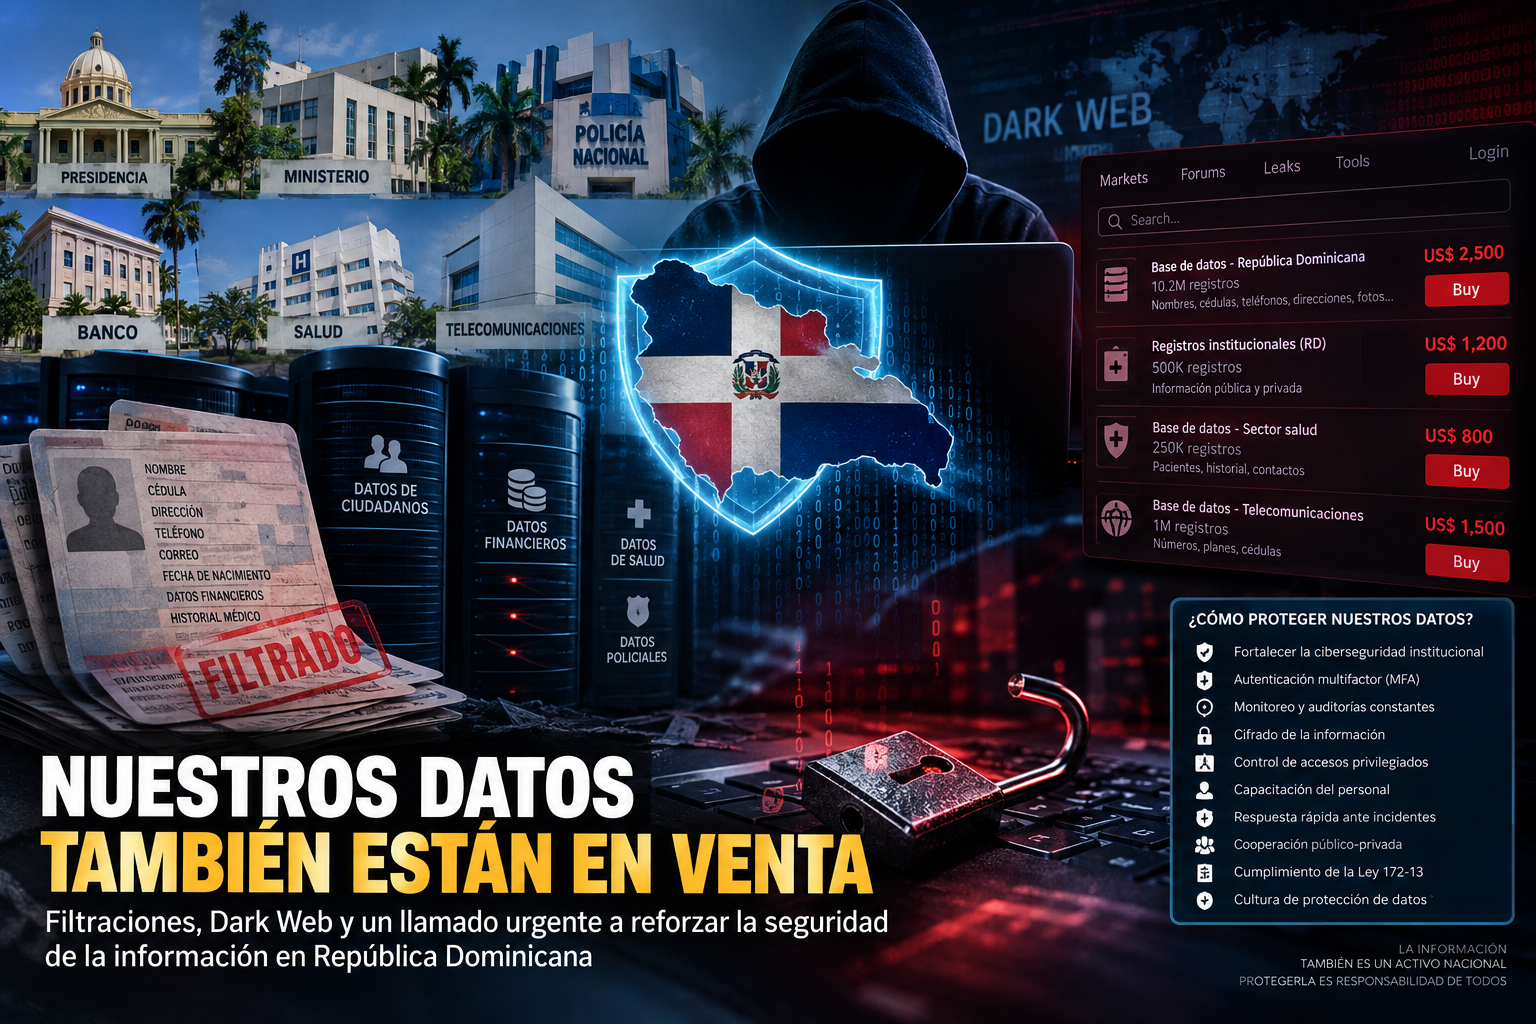
Una alerta de ciberinteligencia atribuyó a un actor identificado como “rannark” la publicación en foros clandestinos de una supuesta base de datos relacionada con República Dominicana que contendría más de "10.2 millones de registros".
Según la información divulgada, los archivos podrían contener nombres, números de identificación, fechas de nacimiento, teléfonos, direcciones y fotografías.
Sin embargo, existe una diferencia que debemos respetar: "hasta el momento de aquellas publicaciones, no existía confirmación oficial suficiente que permitiera afirmar que una base nacional determinada hubiese sido hackeada".
Otra alerta reciente se refirió a aproximadamente 10,000 registros supuestamente relacionados con el Sistema Policial de Gestión de Denuncias. Esa información también fue presentada inicialmente como no confirmada y sin prueba pública concluyente de que los datos procedieran directamente de servidores de la Policía Nacional.
Ahí comienza precisamente uno de los grandes problemas.
Ver una base de datos en Internet no nos dice necesariamente de dónde salió
Cuando aparece un archivo con millones de nombres, cédulas y teléfonos, la reacción inmediata suele ser:
“Hackearon tal institución”.
No necesariamente.
Determinar el verdadero origen de una filtración requiere investigación forense.
Los mismos datos de una persona pueden encontrarse simultáneamente en una institución pública, banco, aseguradora, telefónica, empresa de servicios, comercio, prestador de salud, plataforma de crédito o proveedor contratado por alguna de esas organizaciones.
Incluso una enorme base de datos puede haber sido construida mediante la combinación de varias filtraciones anteriores.
Por eso, descubrir millones de registros dominicanos circulando en Internet no demuestra automáticamente quién perdió la información.
Pero tampoco disminuye la gravedad del problema.
Al contrario.
Nos conduce a una pregunta quizá más preocupante:
"¿Cuántas copias de nuestros datos personales existen actualmente y quién controla verdaderamente cada una de ellas?"
La Dark Web es el último eslabón, no necesariamente el comienzo
Existe una percepción equivocada de que los datos nacen en la Dark Web.
No.
La Dark Web es frecuentemente el mercado donde termina aquello que previamente salió de otra parte.
Primero puede producirse una intrusión.
A.- el robo de credenciales.
B.- una vulnerabilidad sin corregir.
C.- una mala configuración.
D.- una cuenta privilegiada comprometida.
E.- un empleado deshonesto.
F.- una copia de respaldo olvidada.
G.- un proveedor externo con controles deficientes.
Después viene la extracción.
Posteriormente aparece la comercialización.
Y finalmente alguien compra esos datos para utilizarlos en fraude, extorsión, ingeniería social, suplantación de identidad, phishing o para enriquecer otras bases clandestinas.
Por eso limitarse a perseguir el anuncio donde aparecen los datos es equivalente a perseguir al vendedor de una mercancía robada sin investigar por dónde salió del almacén.
Cuando nuestros datos llegan hasta páginas de clasificados
En los últimos días también se ha hablado de supuestas ofertas de información o bases de datos a través de sitios comerciales accesibles desde la web tradicional, incluyendo menciones a "eMarket.do".
Aquí debemos ser rigurosos.
eMarket.do es efectivamente un portal dominicano de clasificados donde usuarios registrados publican productos y servicios. Sus propias reglas establecen que no permiten contenidos ilegales y disponen de mecanismos para reportar anuncios.
No he podido verificar independientemente, al momento de preparar este artículo, un anuncio específico actualmente activo en esa plataforma ofreciendo las bases objeto de las recientes alertas.
Una cédula no es una contraseña
Hay otro aspecto que merece especial atención.
Cuando una contraseña resulta comprometida, podemos cambiarla.
Cuando una tarjeta bancaria es clonada, puede cancelarse.
Pero "una persona no cambia normalmente su nombre, fecha de nacimiento, fotografía o número de identidad cada vez que ocurre una filtración".
Ese es el verdadero valor de determinadas bases.
Un archivo que contiene: nombre, cédula, teléfono, fecha de nacimiento, dirección, correo electrónico y fotografía
puede conservar utilidad criminal durante años.
Y cuando distintas filtraciones se combinan, la situación empeora.
Un delincuente no necesita necesariamente acceder a nuestra cuenta bancaria.
Le puede resultar suficiente conocer información real sobre nosotros para convencernos de que está llamando desde una institución legítima.
“Señor Juan Pérez, estamos llamando por el servicio asociado al número terminado en 7284…”
La víctima escucha varios datos correctos.
Baja la guardia.
Después viene la pregunta verdaderamente peligrosa.
“Para confirmar su identidad, indíqueme el código que acaba de recibir.”
Eso es ingeniería social.
La filtración no tiene necesariamente que contener dinero.
Contiene algo que puede ser utilizado para llegar hasta él.
República Dominicana ya tiene un problema importante de fraude digital
El contexto tampoco puede ignorarse.
Un estudio de TransUnion divulgado en julio de 2026 señaló que "6.5 % de los intentos de transacciones digitales realizados por consumidores dominicanos durante 2025 fueron considerados sospechosos de fraude", frente a un promedio global de 3.8 % dentro del análisis citado.
Esto significa que la discusión sobre protección de datos no es académica.
Existe un ecosistema criminal que puede aprovechar cada fragmento de información disponible.
Y cuanto más completos sean esos datos, mejores serán las herramientas de quienes practican fraude personalizado.
El Estado quiere conectar sus bases. Entonces deberá protegerlas mejor
República Dominicana avanza además hacia una mayor interoperabilidad gubernamental.
La Plataforma Única de Interoperabilidad del Estado permite ya el intercambio de información entre varias instituciones, entre ellas Policía Nacional, Procuraduría General de la República, Dirección General de Migración, Junta Central Electoral, Intrant y Sisalril, y su implementación continúa expandiéndose.
Esto puede representar un gigantesco avance administrativo.
El ciudadano no debería tener que entregar veinte veces al Estado un documento que el propio Estado ya posee.
Pero la interoperabilidad también modifica el riesgo.
Cuando conectamos sistemas dejamos de proteger solamente bases aisladas.
Comenzamos a proteger "ecosistemas de información".
Cada API. Cada proveedor. Cada token. Cada cuenta administrativa. Cada conexión entre instituciones. Cada sistema antiguo conectado a uno nuevo. Puede convertirse en un posible punto de entrada.
La transformación digital sin una transformación equivalente de la seguridad simplemente aumenta la superficie de ataque.
Tenemos una ley. Pero una ley no configura un firewall
República Dominicana cuenta desde 2013 con la "Ley 172-13 sobre protección integral de datos personales", aplicable a archivos, registros públicos y bancos de datos públicos y privados.
La Constitución dominicana también reconoce el derecho de las personas a conocer los datos que reposan sobre ellas en registros públicos y privados y el uso que se haga de esa información.
El nuevo marco penal igualmente contempla consecuencias relacionadas con la captación, acceso, divulgación o comercialización no consentida de determinados datos personales.
Pero ninguna legislación por sí sola impide un ataque informático.
La ley establece responsabilidades.
La seguridad necesita arquitectura.
Debemos abandonar la seguridad basada solamente en perímetros
Durante décadas la filosofía informática fue relativamente sencilla:
lo de adentro es confiable; lo de afuera es peligroso.
Ese modelo envejeció.
Hoy existen servicios en la nube, trabajadores remotos, aplicaciones móviles, APIs, contratistas, proveedores externos y decenas de sistemas comunicándose continuamente.
La pregunta ya no puede ser únicamente:
“¿Está el atacante dentro de nuestra red?”
La pregunta correcta es:
"¿Por qué este usuario, computadora o aplicación necesita acceder a estos datos?"
Aquí entra el modelo conocido como "Zero Trust":
no confiar automáticamente en nadie por encontrarse dentro de la infraestructura.
Cada acceso debe ser autenticado.
Cada privilegio limitado.
Cada operación relevante registrada.
Cada comportamiento anómalo analizado.
El administrador no puede tener las llaves del reino
Otro error frecuente consiste en conceder privilegios excesivos.
Una cuenta administrativa comprometida puede convertir un incidente pequeño en una catástrofe.
Las instituciones deberían implementar obligatoriamente:
- autenticación multifactor; - administración de accesos privilegiados; - principio de mínimo privilegio; - separación de funciones; - rotación de credenciales; - registros de auditoría protegidos;
y alertas frente a consultas o exportaciones masivas.
Si un empleado normalmente consulta cien registros diarios y repentinamente solicita tres millones, el sistema debería preguntarse qué ocurre.
No tres meses después.
En ese momento.
Hay que proteger los datos incluso de quienes legítimamente pueden verlos
Este punto suele olvidarse.
La ciberseguridad no consiste solamente en impedir la entrada de hackers externos.
También consiste en controlar qué puede hacer una persona autorizada una vez dentro.
Un usuario puede necesitar consultar una base.
Eso no significa que deba poder descargarla completa.
Puede necesitar ver una identidad.
Eso no significa que pueda realizar diez mil consultas automatizadas.
Puede necesitar generar un reporte.
Eso no significa que deba llevarse información personal en un archivo Excel almacenado en una computadora doméstica.
Los controles modernos de "Data Loss Prevention —DLP—" permiten identificar exportaciones, transferencias y movimientos anómalos de información sensible.
Para determinados organismos públicos y empresas privadas, estas tecnologías ya no deberían considerarse un lujo.
Cifrar la base no basta
Muchas organizaciones anuncian:
“Los datos están cifrados”.
Muy bien.
Pero debemos preguntar:
¿cifrados dónde? ¿en el disco? ¿en las copias de respaldo? ¿durante la transmisión? ¿en las computadoras de los usuarios? ¿qué ocurre cuando una aplicación legítima solicita los datos?
El cifrado es fundamental, pero no constituye una solución mágica.
Una cuenta autorizada comprometida puede solicitar información que posteriormente será descifrada legítimamente por el propio sistema.
Por eso la seguridad debe operar en capas.
Las copias de seguridad también contienen ciudadanos
Otro punto crítico son los respaldos.
Las instituciones protegen con enorme cuidado sus servidores principales y después conservan copias completas en ubicaciones mucho menos protegidas.
Pero una copia de seguridad de diez millones de ciudadanos sigue siendo una base de diez millones de ciudadanos.
Debe existir: cifrado; control de acceso; inmutabilidad cuando corresponda; segmentación; registro de quién consulta los respaldos; y políticas estrictas de retención y destrucción.
No todo debe conservarse eternamente.
El problema de los proveedores
Una institución puede invertir millones en seguridad y posteriormente entregar información a un contratista que utiliza una contraseña escrita debajo del teclado.
La seguridad de una base de datos es tan fuerte como el eslabón más débil que tenga acceso a ella.
Por eso cada contrato tecnológico debería contener obligaciones concretas sobre:
protección de datos; notificación de incidentes; auditorías; subcontratación; eliminación de información al finalizar el servicio; cifrado; administración de accesos; y responsabilidad frente a filtraciones.
La cadena de suministro tecnológica es actualmente parte del perímetro de seguridad.
¿Qué hacer cuando ocurre una filtración?
Aquí también necesitamos cambiar la cultura institucional.
Ocultar un incidente no lo elimina.
La primera reacción debería ser contenerlo.
Después preservar evidencias.
Determinar:
qué ocurrió; cuándo comenzó; qué sistemas fueron afectados; qué cuentas fueron utilizadas; qué información fue consultada; qué información salió realmente; durante cuánto tiempo; y dónde pudo terminar.
Posteriormente corresponde notificar, corregir y aprender.
La investigación necesita bitácoras.
Sin logs adecuados, investigar una filtración es como investigar un robo después de borrar las cámaras de seguridad.
Buscar nuestros propios datos antes que los delincuentes
Las instituciones públicas y privadas que administran información sensible deberían contar con programas permanentes de "Threat Intelligence".
Eso significa monitorear legalmente:
foros clandestinos; repositorios públicos; servicios de intercambio de archivos; sitios de paste; mercados digitales; canales utilizados por actores de amenazas; y menciones a dominios, instituciones o conjuntos de datos relacionados con la organización.
No para comprar información robada.
No para participar en actividades criminales.
Sino para detectar tempranamente cuándo una organización o sus datos aparecen mencionados dentro del ecosistema de amenazas.
Muchas veces el primer aviso de una filtración no llega desde el departamento de informática.
Llega desde Internet.
Necesitamos una clasificación nacional de datos
No toda información posee el mismo valor.
Una institución debería saber exactamente qué almacena.
Datos públicos. Datos internos. Datos confidenciales. Datos personales. Datos financieros. Datos biométricos. Datos policiales. Datos de salud. Información de seguridad nacional.
Cada categoría debe tener controles diferentes.
No podemos continuar protegiendo una fotografía biométrica y un comunicado de prensa como si fueran exactamente el mismo tipo de archivo.
Y necesitamos saber quién tiene una copia
Este pudiera ser uno de los ejercicios más difíciles y útiles que puede realizar actualmente una institución dominicana:
**hacer un inventario real de sus datos.**
Preguntar:
¿Dónde está nuestra información? ¿Cuántas bases existen? ¿Cuántas réplicas? ¿Cuántos respaldos? ¿Qué departamentos poseen copias? ¿Qué proveedores las reciben? ¿Qué aplicaciones están conectadas? ¿Quién puede exportarlas? ¿Qué usuarios ya no deberían tener acceso? ¿Qué información conservamos sin necesitarla?
No se puede proteger aquello cuya existencia desconocemos.
Una filtración debe generar responsabilidad
Existe además un problema cultural.
Cuando ocurre una brecha importante, con frecuencia la conversación pública desaparece después de unos días.
Eso es peligroso.
No necesariamente debemos buscar culpables antes de concluir una investigación.
Pero sí debemos exigir respuestas.
¿Qué ocurrió? ¿Cuántas personas fueron afectadas? ¿Qué datos estuvieron expuestos? ¿Fueron únicamente visualizados o realmente extraídos? ¿Cuánto tiempo permaneció abierta la vulnerabilidad? ¿Qué se corrigió? ¿Quién investigó? ¿Se notificó individualmente a los afectados? ¿Existe riesgo futuro?
Estas preguntas deberían formar parte de cualquier protocolo nacional de transparencia frente a incidentes de datos.
Los datos de los ciudadanos no pertenecen al departamento de informática
Esta quizás sea la idea más importante.
Los datos personales confiados a una institución pública o empresa privada no son propiedad del administrador de sistemas.
Ni del director. Ni del ministro. Ni del proveedor tecnológico.
Son información entregada para una finalidad determinada.
Quien la recibe se convierte en custodio.
Y custodiar implica responsabilidad.
Durante años hemos tratado algunas bases de datos como activos tecnológicos.
Debemos comenzar a tratarlas como lo que realmente son:
"concentraciones masivas de identidad humana."
Detrás de cada fila de SQL existe una persona. Detrás de cada número de cédula existe un ciudadano. Detrás de cada teléfono existe una familia. Detrás de cada fotografía existe una identidad.
La próxima gran obra tecnológica dominicana quizás no sea una aplicación
Nos hemos acostumbrado a medir la modernización mediante nuevos portales, aplicaciones, centros de datos y servicios digitales.
Pero quizás la próxima etapa de transformación digital dominicana debería medirse de otra manera.
Por cuántos sistemas fueron auditados.
Por cuántas vulnerabilidades fueron corregidas antes de ser explotadas.
Por cuántos accesos innecesarios fueron eliminados.
Por cuánto tiempo tarda una organización en detectar una extracción anormal.
Por cuántos ciudadanos son informados cuando sus datos se comprometen.
Y por cuántas instituciones pueden responder una pregunta aparentemente sencilla:
"¿quién accedió ayer a nuestros datos y qué hizo con ellos?"
Si no podemos responderla, todavía tenemos un problema.
La República Dominicana está avanzando rápidamente hacia una sociedad digital.
Eso es positivo.
Pero mientras más información concentremos, más atractivos seremos para quienes viven de robarla.
La solución no consiste en abandonar la digitalización.
Consiste en entender que "digitalizar sin proteger es solamente trasladar nuestros riesgos del papel hacia Internet".
Y una vez que una base de datos cruza esa puerta y termina circulando entre delincuentes, mercados clandestinos o compradores desconocidos, existe algo que ningún antivirus puede garantizar:
volver a colocarla dentro de la institución de donde nunca debió salir.